

 Bình luận: 35

VPS Anti DDoS là máy chủ ảo được kết hợp với hệ thống phát hiện, lọc và giảm thiểu lưu lượng tấn công từ chối dịch vụ phân tán trước khi traffic độc hại gây nghẽn đường truyền hoặc làm cạn kiệt tài nguyên máy chủ. Đây là lớp bảo vệ đặc biệt quan trọng với website bán hàng, hệ thống doanh nghiệp, API, ứng dụng trực tuyến, diễn đàn, game server và những dịch vụ phải duy trì khả năng truy cập liên tục trên Internet.
Một VPS dù có nhiều CPU, RAM hay sử dụng ổ NVMe vẫn có giới hạn tài nguyên và băng thông. Nếu một lượng lớn request hoặc packet bất thường liên tục được gửi tới địa chỉ IP của máy chủ, VPS có thể phải dành tài nguyên xử lý traffic không hợp lệ thay vì phục vụ người dùng thật. Trong trường hợp lượng dữ liệu lớn hơn khả năng của đường truyền, server thậm chí chưa kịp sử dụng firewall bên trong hệ điều hành thì kết nối đã có thể bị nghẽn ở lớp mạng phía trước.
Vì vậy, chống DDoS cho VPS hiệu quả không thể chỉ dựa vào một plugin, một rule firewall hoặc một đoạn mã chặn request. Cần kết hợp nhiều lớp gồm lọc lưu lượng tại hạ tầng mạng, firewall, rate limiting, bảo vệ Layer 7, CDN hoặc reverse proxy khi phù hợp, giám sát log và cấu hình bảo mật của chính ứng dụng. Với các dòng VPS hiện có, Cloud 360 tích hợp DDoS Protection 10Gbps cùng 150Mbps Clean Traffic đã qua lớp lọc DDoS/Firewall trên nhiều nhóm dịch vụ, tạo lớp bảo vệ hạ tầng trước khi traffic được chuyển tới máy chủ ảo.
Anti-DDoS là gì?
Anti-DDoS, viết đầy đủ là Anti-Distributed Denial of Service, là tập hợp công nghệ, thiết bị, phần mềm và quy trình được sử dụng để phát hiện và giảm thiểu các cuộc tấn công từ chối dịch vụ phân tán. Mục tiêu của hệ thống không phải chặn toàn bộ lưu lượng Internet mà là phân biệt traffic hợp lệ với traffic bất thường, từ đó hạn chế dữ liệu tấn công đi tới máy chủ cần bảo vệ.
DDoS tập trung vào tính sẵn sàng của dịch vụ. Thay vì nhất thiết phải đánh cắp dữ liệu, kẻ tấn công có thể cố gắng làm website hoặc ứng dụng không còn khả năng phục vụ người dùng bằng cách tiêu thụ băng thông, connection table, CPU, RAM hoặc tài nguyên của ứng dụng. Chính vì vậy, một website có mã nguồn không chứa lỗ hổng nghiêm trọng vẫn có thể bị ảnh hưởng nếu hạ tầng không đủ sức xử lý lượng traffic tấn công.
Một hệ thống Anti DDoS VPS tốt thường được xây dựng theo nhiều tầng. Traffic được quan sát ở lớp mạng, packet bất thường có thể được loại bỏ từ phía hạ tầng, còn request HTTP/HTTPS cần được phân tích ở lớp ứng dụng. Khi kết hợp đúng, người dùng hợp lệ vẫn có khả năng truy cập trong khi lượng traffic không mong muốn được hạn chế trước khi làm cạn tài nguyên của VPS.
DDoS có thể ảnh hưởng đến VPS như thế nào?
Khi lượng traffic tăng nhanh bất thường, dấu hiệu đầu tiên có thể là độ trễ cao, packet loss hoặc kết nối không ổn định. Nếu cuộc tấn công tiếp tục tăng, băng thông có thể bị chiếm dụng khiến request của khách hàng thật phải chờ hoặc không thể tới server. Đây là tình huống mà chỉ tăng CPU hoặc RAM chưa chắc giải quyết được, bởi điểm nghẽn nằm ở đường truyền.
Trong các cuộc tấn công khác, lưu lượng không nhất thiết phải cực lớn. Một số request được thiết kế để buộc ứng dụng thực hiện tác vụ tốn CPU, truy vấn database nặng hoặc duy trì nhiều kết nối. Lúc này server vẫn có thể nhận packet bình thường nhưng PHP worker, database, web server hoặc pool connection dần bị sử dụng hết.
Những hệ thống kinh doanh trực tuyến còn có thể chịu tác động gián tiếp như gián đoạn đơn hàng, mất phiên đăng nhập, API timeout, webhook không được xử lý hoặc bot tìm kiếm không truy cập được website. Vì vậy, bảo vệ VPS khỏi DDoS nên được xem là một phần trong chiến lược đảm bảo tính sẵn sàng của hệ thống chứ không chỉ là biện pháp xử lý khi server đã bị tấn công.
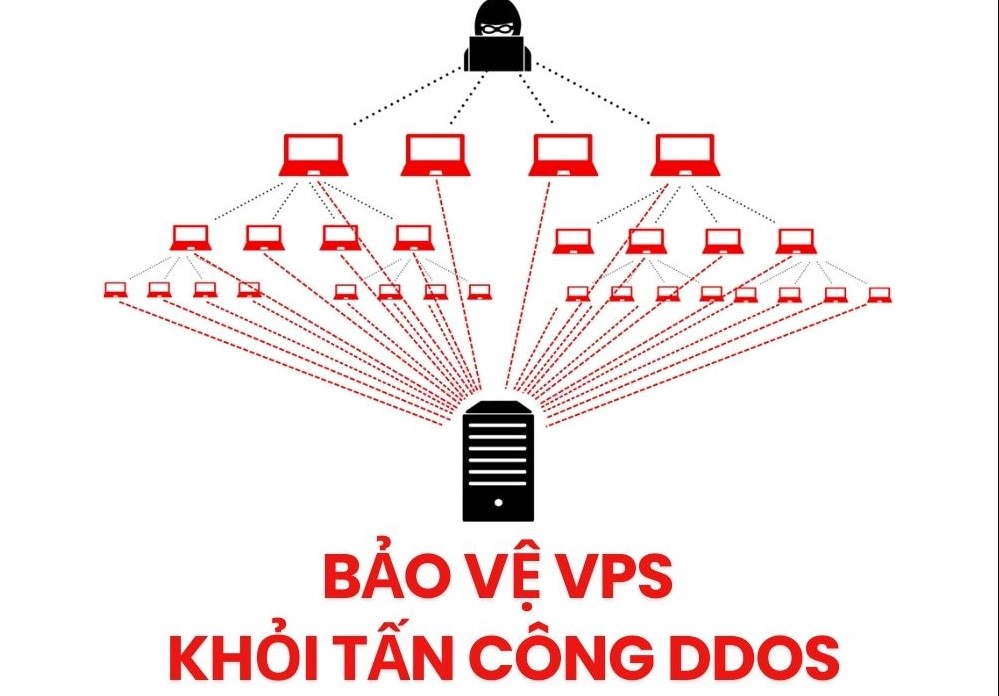
Vì sao VPS có thể trở thành mục tiêu của tấn công DDoS?
VPS không mặc nhiên kém an toàn hơn máy chủ vật lý. Nếu được triển khai trên hạ tầng có hệ thống lọc mạng tốt, một VPS hoàn toàn có thể được bảo vệ hiệu quả trước nhiều loại traffic bất thường. Điểm cần lưu ý là mỗi VPS vẫn được phân bổ một lượng CPU, RAM, I/O và network nhất định. Khi lưu lượng vượt quá giới hạn có thể xử lý, tính sẵn sàng của dịch vụ sẽ bị ảnh hưởng.
Mặt khác, VPS thường trực tiếp cung cấp các dịch vụ công khai trên Internet như HTTP, HTTPS, API, SSH, RDP, DNS hoặc game service. Địa chỉ IP công khai có thể bị quét tự động, dò cổng hoặc trở thành mục tiêu của botnet. Website có mức độ cạnh tranh cao, game server, hệ thống cộng đồng, dịch vụ SaaS và các ứng dụng thường xuyên xuất hiện công khai có nguy cơ tiếp xúc với lượng traffic không mong muốn lớn hơn.
Do đó, khi thuê Cloud VPS, người dùng không nên chỉ quan tâm đến số vCPU hoặc dung lượng RAM. Các thông số như DDoS Protection, Clean Traffic, IPv4 riêng, băng thông, firewall, khả năng backup, uptime và mức hỗ trợ kỹ thuật cũng ảnh hưởng trực tiếp đến khả năng vận hành lâu dài.
Các hình thức DDoS thường gặp trên VPS
DDoS có nhiều biến thể nhưng về mặt phòng thủ có thể chia thành ba nhóm lớn: tấn công volumetric tập trung vào băng thông, tấn công protocol tập trung vào giao thức và trạng thái kết nối, cùng tấn công Application Layer nhắm trực tiếp vào ứng dụng. Phân loại đúng giúp lựa chọn lớp bảo vệ thích hợp.
1. Volumetric DDoS – tấn công làm nghẽn băng thông
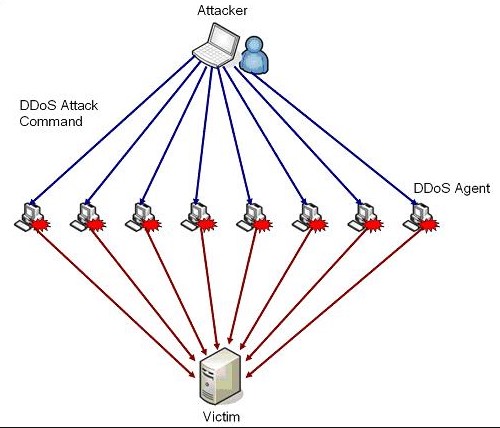
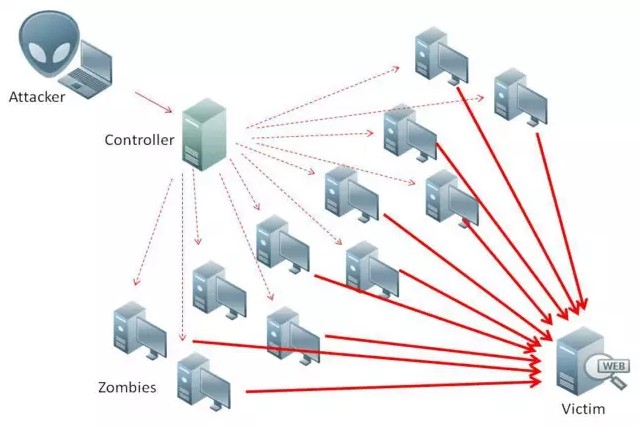
Volumetric DDoS sử dụng lượng lưu lượng rất lớn để chiếm dụng đường truyền của hệ thống mục tiêu. Traffic có thể được tạo từ nhiều máy hoặc thiết bị khác nhau, khiến việc chặn từng địa chỉ IP riêng lẻ không còn hiệu quả. Khi đường truyền đã bị lấp đầy, request hợp lệ khó có thể tới VPS dù bản thân CPU và RAM của server vẫn còn dư.
Nhóm này cho thấy vì sao firewall cài trực tiếp trong VPS không phải giải pháp đầy đủ. Firewall trong hệ điều hành chỉ có thể xử lý packet sau khi traffic đã đi tới hạ tầng chứa VPS. Nếu đường truyền phía trước đã bị nghẽn, việc drop packet bên trong server không thể khôi phục phần băng thông đã bị chiếm dụng.
2. Protocol DDoS – tấn công vào giao thức
Protocol attack tập trung vào cơ chế xử lý kết nối của network stack hoặc thiết bị trung gian. SYN Flood là một ví dụ phổ biến: số lượng lớn yêu cầu thiết lập kết nối có thể làm tiêu tốn bảng trạng thái hoặc tài nguyên xử lý nếu hệ thống không có cơ chế phòng vệ phù hợp.
Các cuộc tấn công dạng này thường liên quan tới Layer 3 và Layer 4 của mô hình OSI. Vì vậy, lớp bảo vệ đặt ở phía hạ tầng mạng có vai trò đặc biệt quan trọng. Firewall, thiết bị lọc DDoS và hệ thống upstream có thể xử lý packet trước khi chúng tạo áp lực lên máy chủ ảo.
3. Application Layer DDoS – tấn công Layer 7
DDoS Layer 7 nhắm vào lớp ứng dụng. Khác với tấn công volumetric, lượng traffic đôi khi không quá lớn nhưng mỗi request lại yêu cầu server xử lý nhiều tài nguyên. Ví dụ, request liên tục tới trang tìm kiếm, chức năng đăng nhập, API tạo báo cáo hoặc một endpoint phải truy vấn database phức tạp có thể khiến CPU và database quá tải.
Đây là nhóm khó xử lý vì request độc hại có thể khá giống hành vi của người dùng thật. Chỉ chặn dựa trên địa chỉ IP có thể không đủ, đặc biệt khi traffic phân tán qua nhiều nguồn. Lớp phòng vệ phù hợp thường phải kết hợp rate limiting, cache, CDN, reverse proxy, WAF và các rule dựa trên hành vi request.
Cần lưu ý rằng Layer 7 là tầng ứng dụng, không phải tầng mạng. Do đó, một dịch vụ chỉ lọc packet Layer 3/4 chưa chắc đã xử lý đầy đủ các tình huống HTTP Flood hoặc request gây tải cao ở tầng ứng dụng. Đây là lý do bảo vệ DDoS cần được triển khai theo mô hình nhiều lớp.
Ưu và nhược điểm của VPS Anti DDoS
VPS Anti DDoS phù hợp với hệ thống công khai trên Internet và cần hạn chế downtime do traffic tấn công. Tuy nhiên, người quản trị cần hiểu cả khả năng lẫn giới hạn của lớp bảo vệ để không rơi vào tình trạng chủ quan sau khi đã mua dịch vụ có nhãn Anti-DDoS.
Ưu điểm của VPS có Anti DDoS
- Lọc traffic trước khi tới VPS: giảm lượng packet không mong muốn mà hệ điều hành và ứng dụng phải xử lý.
- Hạn chế nghẽn băng thông: lớp lọc ở hạ tầng có lợi thế hơn việc chỉ drop packet bằng firewall bên trong VPS.
- Giảm nguy cơ cạn CPU và connection table: đặc biệt với các dạng flood có thể được nhận diện từ lớp mạng.
- Tăng tính sẵn sàng: website và ứng dụng có thêm lớp phòng thủ khi xuất hiện traffic bất thường.
- Giảm khối lượng xử lý cho đội vận hành: không phải tự xây dựng toàn bộ hệ thống lọc mạng từ đầu.
- Kết hợp được với WAF, CDN và firewall: tạo mô hình bảo vệ nhiều tầng cho các hệ thống có yêu cầu cao hơn.
Với các dòng VPS tương ứng, Cloud 360 triển khai DDoS Protection 10Gbps miễn phí và cung cấp đường truyền 150Mbps Clean Traffic sau lớp DDoS/Firewall. Điều này giúp tạo một lớp lọc ngay tại hạ tầng thay vì để toàn bộ traffic đi thẳng tới hệ điều hành của VPS.
Nhược điểm và giới hạn cần hiểu
Không có một ngưỡng Anti-DDoS nào đảm bảo chặn được mọi cuộc tấn công trong mọi tình huống. Khả năng bảo vệ phụ thuộc vào lưu lượng, loại attack, giao thức, số lượng packet, cách traffic được phân bố và giới hạn của hệ thống lọc. Vì vậy, thông số 10Gbps cần được hiểu là một phần của thiết kế phòng vệ chứ không phải cam kết rằng server không bao giờ bị ảnh hưởng bởi DDoS.
Lớp lọc mạng cũng không thay thế cho bảo mật ứng dụng. Nếu một endpoint chỉ cần vài request mỗi giây nhưng mỗi request lại chạy một truy vấn database cực nặng, Layer 7 vẫn có thể tạo tải cao trong khi tổng băng thông rất nhỏ. Trường hợp này cần thêm rate limit, cache, tối ưu ứng dụng hoặc WAF.
Ngoài ra, rule bảo vệ quá chặt có thể gây false positive và chặn nhầm người dùng hợp lệ. Mọi chính sách giới hạn request nên được thiết kế dựa trên hành vi thật của website, thay vì áp dụng một con số cố định cho tất cả URL.
Hướng dẫn tự triển khai Anti DDoS cơ bản cho VPS
Các biện pháp bên trong VPS không thể thay thế hệ thống lọc DDoS upstream, đặc biệt với volumetric attack. Tuy nhiên, chúng vẫn rất cần thiết để giảm nguy cơ bị quá tải ở Layer 7 và loại bỏ những request không hợp lệ sau khi traffic đã tới máy chủ.
Chống website bị nhúng iframe trái phép
Cách làm cũ thường sử dụng JavaScript để kiểm tra website có đang nằm trong iframe hay không rồi chuyển hướng trang. Phương pháp hiện đại và chắc chắn hơn là kiểm soát việc nhúng trang bằng HTTP response header. Hai cơ chế thường được sử dụng là Content-Security-Policy frame-ancestors và X-Frame-Options.
Nếu website hoàn toàn không cần được nhúng trong iframe của bất kỳ trang nào, có thể cấu hình chính sách chặt. Nếu website cần iframe nội bộ hoặc tích hợp với một domain khác, rule phải được điều chỉnh phù hợp trước khi áp dụng production.
Content-Security-Policy: frame-ancestors 'none';
X-Frame-Options: DENY
Nếu website vẫn cần cho phép chính domain của mình nhúng nội dung, có thể sử dụng phương án tương ứng:
Content-Security-Policy: frame-ancestors 'self';
X-Frame-Options: SAMEORIGIN
Các header này chủ yếu giúp kiểm soát embedding và giảm rủi ro liên quan đến clickjacking hoặc việc website bị nhúng trái phép. Đây không phải giải pháp chống volumetric DDoS, vì vậy không nên xem việc chặn iframe là lớp Anti-DDoS hoàn chỉnh.
Giới hạn tần suất request bằng Nginx Rate Limiting
Website có các endpoint nhạy cảm như login, search, gửi OTP, tạo tài khoản hoặc API tốn nhiều tài nguyên nên có rate limit. Nginx hỗ trợ giới hạn tốc độ request theo IP bằng module limit_req. Một cấu hình cơ bản có thể được triển khai như sau:
http {
    limit_req_zone $binary_remote_addr zone=per_ip:10m rate=10r/s;

    server {
        location /login/ {
            limit_req zone=per_ip burst=20 nodelay;
        }
    }
}
Ví dụ trên chỉ mang tính cấu hình mẫu. Rate phù hợp với trang đăng nhập có thể không phù hợp với API, trang sản phẩm hoặc website sử dụng NAT với nhiều người dùng chung một địa chỉ IP. Trước khi áp dụng cần kiểm tra traffic thực tế, log và hành vi bình thường của người dùng.
Rate limiting rất hữu ích với HTTP Flood nhỏ và vừa nhưng không thể giải quyết một cuộc tấn công đã làm đầy băng thông. Khi packet chưa thể tới Nginx do đường truyền bị nghẽn, rule bên trong web server không còn khả năng xử lý.
Chỉ mở những cổng thực sự cần thiết
VPS công khai càng nhiều service thì bề mặt tấn công càng lớn. Website thông thường có thể chỉ cần HTTP/HTTPS và một số cổng quản trị được kiểm soát. Database như MySQL hoặc PostgreSQL không nên công khai ra Internet nếu kiến trúc hệ thống không thực sự yêu cầu.
Người quản trị có thể sử dụng firewall của hệ điều hành để giới hạn port, nguồn IP hoặc interface được phép truy cập. Với SSH, nếu doanh nghiệp có IP văn phòng cố định hoặc VPN quản trị, có thể chỉ cho phép kết nối từ các vùng mạng cần thiết.
Cloud 360 có hướng dẫn chi tiết hơn về cách cấu hình VPS, bao gồm các vấn đề liên quan đến tài nguyên, hệ điều hành và bảo mật máy chủ.
Bảo vệ SSH và RDP
SSH và Remote Desktop không phải DDoS website nhưng thường xuyên bị bot quét và thử đăng nhập. Những kết nối này có thể tạo log lớn, tiêu thụ tài nguyên và tăng rủi ro bị xâm nhập nếu mật khẩu yếu.
Với Linux, nên ưu tiên SSH key, tắt tài khoản hoặc cơ chế đăng nhập không cần thiết, giới hạn nguồn truy cập nếu có thể và sử dụng các công cụ tự động khóa IP có hành vi brute-force. Với VPS Windows, tài khoản Administrator cần mật khẩu mạnh và phạm vi truy cập RDP nên được kiểm soát phù hợp.
Tối ưu cache để giảm tải Layer 7
Cache là một lớp phòng vệ hiệu quả trước những request lặp lại. Khi một trang có thể được phục vụ trực tiếp từ cache thay vì chạy PHP và truy vấn MySQL cho mỗi lượt truy cập, cùng một lượng traffic sẽ tiêu thụ ít CPU và database resource hơn đáng kể.
Website WordPress có thể sử dụng page cache, object cache và OPcache; ứng dụng tùy chỉnh có thể dùng Redis, reverse proxy cache hoặc cache tại CDN. Tuy nhiên, các trang cá nhân hóa như giỏ hàng, checkout và dashboard đăng nhập cần chiến lược cache riêng để tránh trả sai dữ liệu cho người dùng.
Giám sát CPU, RAM, network và log
Không thể phản ứng tốt với DDoS nếu không biết server đang bị nghẽn ở đâu. Người quản trị nên theo dõi CPU, load average, RAM, swap, network throughput, số connection, request/second, response code và thời gian xử lý của database.
Nếu network tăng mạnh nhưng CPU thấp, điểm nghẽn có thể nằm ở băng thông. Nếu traffic không tăng đáng kể nhưng CPU hoặc database liên tục 100%, cần xem xét Layer 7 hoặc truy vấn tốn tài nguyên. Nếu lượng connection tăng bất thường nhưng request HTTP hoàn chỉnh lại ít, cần kiểm tra lớp protocol hoặc connection handling.
Các giải pháp Anti DDoS chuyên nghiệp cho VPS
1. Firewall ở lớp hạ tầng và hệ điều hành
Firewall là lớp cơ bản giúp kiểm soát traffic dựa trên IP, port, protocol và các chính sách kết nối. Firewall tại hạ tầng có thể loại bỏ một phần traffic trước khi tới VPS, trong khi firewall trong Linux hoặc Windows kiểm soát chi tiết hơn dịch vụ nào được phép tiếp nhận kết nối.
Hai lớp này bổ sung cho nhau nhưng không thay thế hệ thống Anti-DDoS chuyên dụng. Đặc biệt, software firewall bên trong VPS không thể giải quyết trường hợp đường truyền upstream đã bị làm nghẽn.
2. CDN và reverse proxy
Với website HTTP/HTTPS, CDN hoặc reverse proxy có thể đứng giữa người truy cập và origin server. Nội dung tĩnh được cache tại edge giúp giảm lượng request trực tiếp về VPS; một số nền tảng còn hỗ trợ rate limit, bot management và WAF.
Khi sử dụng mô hình này, cần đảm bảo IP gốc không bị lộ qua DNS cũ, subdomain phụ hoặc service khác. Nếu attacker biết origin IP và máy chủ vẫn cho phép kết nối trực tiếp từ Internet, traffic có thể bỏ qua CDN để tấn công thẳng VPS.
3. Web Application Firewall cho Layer 7
WAF tập trung vào HTTP/HTTPS và có thể lọc request dựa trên URI, header, cookie, pattern hoặc rule hành vi. Đây là lớp hữu ích đối với HTTP Flood hoặc request bất thường mà firewall Layer 3/4 không thể phân biệt đầy đủ.
WAF cũng không nên hoạt động độc lập. Một hệ thống hiệu quả thường kết hợp WAF với CDN hoặc reverse proxy, rate limiting, cache và lớp DDoS ở network để mỗi tầng xử lý đúng loại traffic mà nó có lợi thế.
4. Hệ thống lọc DDoS tại nhà cung cấp VPS
Đối với volumetric và protocol attack, giải pháp nên được đặt trước đường truyền tới VPS. Đây là lợi thế của dịch vụ VPS Anti DDoS có lớp lọc tại hạ tầng: traffic được kiểm tra trước khi đi vào máy ảo thay vì bắt VPS tự xử lý toàn bộ.
Các dòng VPS tương ứng của Cloud 360 được tích hợp DDoS Protection 10Gbps, đồng thời cung cấp 150Mbps Clean Traffic đã qua bộ lọc DDoS/Firewall. Kết hợp với IP riêng và băng thông không giới hạn theo thông số dịch vụ, đây là lớp bảo vệ cơ bản phù hợp cho nhiều website và ứng dụng công khai trên Internet.
VPS Anti DDoS tại Cloud 360 có những gì?
Cloud 360 không chỉ tập trung vào cấu hình CPU và RAM mà triển khai các lớp hạ tầng liên quan đến hiệu năng, mạng và bảo mật trên nhiều dòng VPS. Tùy từng nhóm dịch vụ, người dùng có thể lựa chọn từ VPS Basic cho nhu cầu nhỏ đến VPS Website, VPS SSD và VPS NVMe cấu hình lớn.
Các dòng VPS được giới thiệu dưới đây hiện có DDoS Protection 10Gbps miễn phí, 150Mbps Clean Traffic, IPv4 tĩnh riêng, băng thông không giới hạn, ảo hóa KVM và nền tảng Cloud OpenStack. Uptime được công bố ở mức 99,99%.
DDoS Protection 10Gbps
Lớp chống DDoS 10Gbps giúp hệ thống có thêm khả năng lọc các cuộc tấn công phổ biến trước khi traffic tới VPS. Đây là điểm khác biệt quan trọng so với mô hình chỉ sử dụng firewall cài bên trong hệ điều hành.
Tuy nhiên, 10Gbps vẫn là một ngưỡng xác định. Với hệ thống có profile rủi ro cao hoặc thường xuyên là mục tiêu của những cuộc tấn công quy mô lớn, doanh nghiệp nên đánh giá lưu lượng thực tế và kiến trúc bổ sung thay vì mặc định một lớp bảo vệ duy nhất đáp ứng mọi trường hợp.
150Mbps Clean Traffic
Clean Traffic là lưu lượng được chuyển tới VPS sau khi đi qua lớp lọc DDoS/Firewall của hạ tầng. Các dòng VPS tương ứng của Cloud 360 hiện công bố tốc độ mạng 150Mbps Clean Traffic.
Thông số này cần được phân biệt với năng lực DDoS Protection. Một bên thể hiện lớp bảo vệ trước lưu lượng tấn công, trong khi 150Mbps là tốc độ mạng sạch được cung cấp tới VPS theo thông tin dịch vụ.
KVM và Cloud OpenStack
Cloud 360 sử dụng ảo hóa KVM kết hợp Cloud OpenStack trên các dòng VPS tương ứng. KVM tạo môi trường máy ảo tách biệt để người dùng có thể quản trị hệ điều hành và phần mềm theo nhu cầu.
Việc sử dụng máy ảo độc lập cũng giúp đội kỹ thuật chủ động cài firewall, Nginx, Apache, Docker, Redis, database, phần mềm giám sát và các lớp bảo vệ bổ sung bên trong VPS.
IPv4 tĩnh riêng
Mỗi gói VPS trong các nhóm được đề cập có một IPv4 tĩnh riêng và hỗ trợ mua thêm IP theo chính sách tương ứng. IP riêng thuận tiện khi triển khai website, API, VPN, Remote Desktop hoặc những service cần endpoint ổn định.
Đồng thời, địa chỉ IP công khai cũng là tài nguyên cần được bảo vệ. Khi sử dụng CDN hoặc reverse proxy cho website, người quản trị nên tránh để origin IP xuất hiện ở những DNS record hoặc dịch vụ phụ không cần thiết.
Các gói VPS Anti DDoS tại Cloud 360 cho nhu cầu phổ thông
Dòng VPS giá rẻ Cloud 360 phù hợp với cá nhân, lập trình viên, website nhỏ, môi trường test và doanh nghiệp cần một máy chủ riêng ở mức chi phí dễ tiếp cận. Các gói Basic sử dụng NVMe, KVM và OpenStack, đồng thời có DDoS Protection 10Gbps cùng 150Mbps Clean Traffic.
| Gói VPS | CPU | RAM | NVMe | Anti DDoS | Giá ưu đãi |
|---|---|---|---|---|---|
| Cloud VPS Basic 1 | 01 vCPU | 1GB + 1GB Free | 20GB | 10Gbps miễn phí | 80.000đ/tháng |
| Cloud VPS Basic 2 | 02 vCPU | 3GB | 40GB | 10Gbps miễn phí | 216.000đ/tháng |
| Cloud VPS Basic 3 | 03 vCPU | 6GB | 60GB | 10Gbps miễn phí | 475.000đ/tháng |
Cloud VPS Basic 1 phù hợp hơn với website nhỏ, môi trường học Linux, landing page hoặc các ứng dụng nhẹ. Basic 2 tăng CPU, RAM và storage cho website doanh nghiệp hoặc backend nhỏ. Basic 3 có 3 vCPU và 6GB RAM, phù hợp hơn khi website có nhiều tác vụ hoặc phải chạy đồng thời web server, database và cache.
Cả ba mức đều có giá ưu đãi hiển thị theo từng thời điểm. Người dùng nên kiểm tra trực tiếp trang sản phẩm khi đăng ký vì giá và chương trình khuyến mại có thể được điều chỉnh.
VPS Website Cloud 360 có Anti DDoS 10Gbps
Đối với hệ thống web production cần nhiều RAM và dung lượng hơn, VPS Website Cloud 360 được chia thành năm cấu hình. Đây là nhóm phù hợp với WordPress, WooCommerce, website doanh nghiệp, agency quản lý nhiều website hoặc hệ thống chạy quảng cáo có lượng truy cập biến động.
| Gói VPS Website | vCPU | RAM | NVMe | DDoS Protection | Giá ưu đãi |
|---|---|---|---|---|---|
| Website Start | 2 vCPU | 4GB | 52GB | 10Gbps miễn phí | 230.000đ/tháng |
| Website Basic | 4 vCPU | 12GB | 104GB | 10Gbps miễn phí | 680.000đ/tháng |
| Website Pro | 6 vCPU | 18GB | 156GB | 10Gbps miễn phí | 1.160.000đ/tháng |
| Website Gold | 8 vCPU | 24GB | 234GB | 10Gbps miễn phí | 1.580.000đ/tháng |
| Website Platinum | 10 vCPU | 32GB | 299GB | 10Gbps miễn phí | 1.980.000đ/tháng |
Các gói Website hiện có IPv4 tĩnh, băng thông không giới hạn, 150Mbps Clean Traffic, KVM, OpenStack và uptime 99,99%. Hệ điều hành được cung cấp cho dòng này gồm CentOS, Debian và AlmaLinux.
Với website dễ trở thành mục tiêu HTTP Flood, lượng RAM lớn hơn giúp hệ thống có thêm khoảng dự phòng nhưng không nên dùng RAM như biện pháp chống DDoS chính. Rate limiting, cache, bảo vệ upstream và tối ưu endpoint vẫn cần được triển khai song song.
VPS SSD Cloud 360 cho workload cần nhiều tài nguyên
Dòng VPS SSD Cloud 360 được triển khai với storage NVMe, hỗ trợ CentOS, Ubuntu, Debian và Windows. Các gói đều có IPv4 tĩnh, DDoS Protection 10Gbps, mạng 150Mbps Clean Traffic, băng thông không giới hạn, KVM và OpenStack.
| Gói VPS SSD | CPU | RAM | NVMe | DDoS Protection |
|---|---|---|---|---|
| Cloud VPS SSD Chuyên nghiệp 1 | 05 CPU | 16GB | 120GB | 10Gbps miễn phí |
| Cloud VPS SSD Chuyên nghiệp 2 | 06 CPU | 24GB | 180GB | 10Gbps miễn phí |
| Cloud VPS SSD Chuyên nghiệp 3 | 12 vCPU | 64GB | 250GB | 10Gbps miễn phí |
Dòng VPS SSD còn hỗ trợ thao tác Reboot, Restart và màn hình VNC. Cloud 360 hiện tích hợp Firewall và Anti DDoS nhiều lớp trên nhóm dịch vụ này. Với các ứng dụng cần nhiều RAM, database lớn hoặc hệ thống có nhiều service, đây là lựa chọn cao hơn nhóm Basic và Website.
Cloud 360 cũng hỗ trợ mua bổ sung tài nguyên với mức đang niêm yết gồm 150.000 VND/tháng cho 1 vCPU, 100.000 VND/tháng cho 1GB RAM, 20.000 VND/tháng cho 10GB dung lượng và 80.000 VND/tháng cho 1 IPv4 tùy chọn khác Class C hoặc D.
VPS NVMe Cloud 360 cho hệ thống quy mô lớn
Đối với workload cần hàng chục vCPU và hàng trăm GB RAM, VPS NVMe Cloud 360 cung cấp ba mức cấu hình cao. Đây là nhóm phù hợp với database lớn, ứng dụng doanh nghiệp, hệ thống nhiều service hoặc các workload yêu cầu lượng RAM đáng kể.
| Gói VPS NVMe | vCPU | RAM | NVMe | Anti DDoS | Giá ưu đãi |
|---|---|---|---|---|---|
| Cloud VPS NVMe 1 | 24 vCPU | 128GB | 350GB | 10Gbps miễn phí | 7.000.000đ/tháng |
| Cloud VPS NVMe 2 | 32 vCPU | 192GB | 450GB | 10Gbps miễn phí | 10.000.000đ/tháng |
| Cloud VPS NVMe 3 | 40 vCPU | 256GB | 600GB | 10Gbps miễn phí | 13.333.000đ/tháng |
Các gói NVMe hiện hỗ trợ CentOS, Ubuntu, Debian và Windows, 01 IPv4 tĩnh, khả năng mua thêm IPv4, 150Mbps Clean Traffic đã qua bộ lọc DDoS/Firewall, băng thông không giới hạn, KVM, OpenStack và uptime 99,99%.
Với hệ thống có lượng traffic lớn, cần lưu ý rằng tăng lên VPS 24–40 vCPU giúp nâng khả năng xử lý ứng dụng nhưng vẫn không thay thế lớp chống DDoS. Volumetric attack cần được xử lý ở network, còn Application Layer cần thêm các chính sách giới hạn và bảo vệ ứng dụng phù hợp.
Kết luận
VPS Anti DDoS là giải pháp máy chủ ảo kết hợp lớp lọc traffic nhằm hạn chế nguy cơ các cuộc tấn công từ chối dịch vụ làm nghẽn băng thông, cạn tài nguyên hoặc khiến website và ứng dụng không thể truy cập. DDoS có thể diễn ra ở nhiều tầng khác nhau nên biện pháp phòng vệ hiệu quả cần kết hợp network filtering, firewall, rate limiting, CDN hoặc reverse proxy, WAF, cache và cấu hình bảo mật ứng dụng.
Đối với volumetric và protocol attack, lớp bảo vệ đặt tại hạ tầng nhà cung cấp có vai trò đặc biệt quan trọng vì traffic được xử lý trước khi tới VPS. Đối với DDoS Layer 7, doanh nghiệp cần bổ sung những biện pháp ở tầng HTTP và ứng dụng như giới hạn request, cache, kiểm soát endpoint tốn tài nguyên và theo dõi log.
Cloud 360 hiện tích hợp DDoS Protection 10Gbps miễn phí và 150Mbps Clean Traffic sau lớp DDoS/Firewall trên các dòng Cloud VPS Basic, VPS Website, VPS SSD và VPS NVMe được trình bày trong bài. Các gói cũng sử dụng IPv4 tĩnh riêng, KVM, Cloud OpenStack, băng thông không giới hạn và uptime 99,99% theo thông số của từng dịch vụ.
Khi lựa chọn VPS chống DDoS, Cloud 360 khuyến nghị không chỉ nhìn vào số Gbps. Hãy đánh giá đồng thời profile traffic, loại ứng dụng, vCPU, RAM, NVMe, Clean Traffic, backup, uptime, khả năng mở rộng và lớp bảo vệ Application Layer. Một kiến trúc nhiều lớp sẽ thực tế và bền vững hơn so với việc phụ thuộc hoàn toàn vào một firewall hoặc một dịch vụ duy nhất.